

آیا VPN در حال منسوخ شدن است؟
با گسترش دورکاری، استفاده از سرویسهای ابری و افزایش حملات سایبری، مدلهای سنتی دسترسی از راه دور مانند VPN دیگر پاسخگوی نیازهای امنیتی سازمانهای مدرن نیستند. در مقابل، مدل Zero Trust Network Access (ZTNA) به عنوان نسل جدید دسترسی امن معرفی شده است.
ZTNA و VPN چیست؟
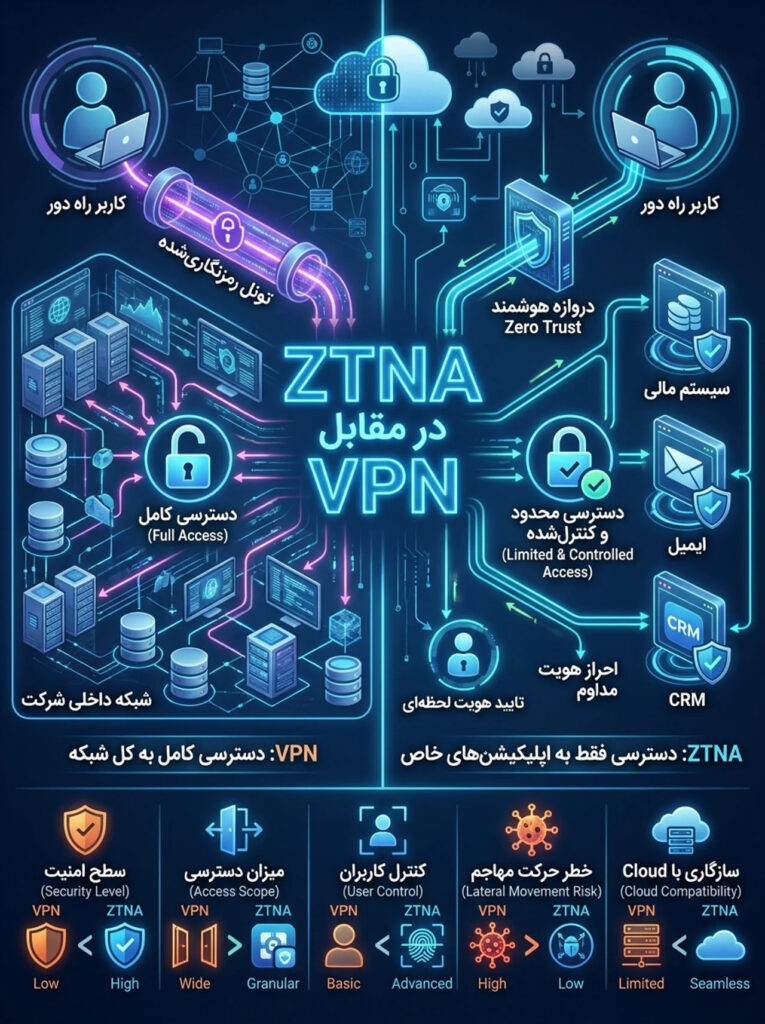
VPN (Virtual Private Network) یک تونل رمزگذاریشده ایجاد میکند که کاربر را به کل شبکه داخلی سازمان متصل میکند، بدون اینکه محدودیت دقیق روی منابع وجود داشته باشد.
ZTNA (Zero Trust Network Access) بر اساس اصل «هیچ کاربر یا دستگاهی بهصورت پیشفرض قابل اعتماد نیست» طراحی شده و فقط دسترسی به اپلیکیشن مشخص را فراهم میکند.
تفاوت ZTNA و VPN در معماری واقعی
VPN دسترسی به کل شبکه داخلی میدهد
ZTNA فقط دسترسی سطح اپلیکیشن ارائه میدهد
VPN پس از اتصال اعتماد کامل ایجاد میکند
ZTNA احراز هویت مداوم (Continuous Verification) دارد
VPN در شبکههای سنتی عملکرد بهتری دارد
ZTNA برای Cloud و SaaS طراحی شده است
تحلیل امنیتی (نکته مهم)
در VPN اگر یک کاربر آلوده وارد شبکه شود، امکان حرکت جانبی (Lateral Movement) وجود دارد.
اما در ZTNA این سطح دسترسی بهشدت محدود شده و هر درخواست جداگانه بررسی میشود.
مثال واقعی سازمانی
یک کارمند مالی فقط باید به سیستم حسابداری دسترسی داشته باشد.
در VPN: به کل شبکه شرکت دسترسی دارد
در ZTNA: فقط به اپلیکیشن مالی اجازه ورود دارد
جمعبندی
ZTNA نسل جدید دسترسی امن است که بر پایه Zero Trust طراحی شده و در حال جایگزینی VPN در سازمانهای Cloud-محور است.
سوالات متداول
1.آیا VPN کاملاً حذف میشود؟
خیر، اما در حال تبدیل شدن به یک راهکار مکمل است نه اصلی.
2.بزرگترین مزیت ZTNA چیست؟
کاهش سطح حمله و جلوگیری از دسترسی غیرضروری به شبکه.
CTA
برای درک بهتر آینده امنیت شبکه، پیشنهاد میشود موضوعات SASE و Cloud Security را نیز مطالعه کنید.
بدون دیدگاه